Certyfikat SSL co 64 dni od lutego 2027: jak nie dopuścić, by Twój SSL wygasł
- Co się zmienia
- Let's Encrypt: 64 dni od 10 lutego 2027, 45 dni od 16 lutego 2028. Wszystkie publiczne certyfikaty: coraz krótsza maksymalna ważność
- Kogo dotyczy najbardziej
- Certyfikaty kupowane i wgrywane ręcznie, własne serwery z certbotem, nietypowe konfiguracje
- Czas sprawdzenia
- 15–30 minut, plus ustawienie alertu
- Czy zrobisz to sam?
- Tak, przy certyfikacie z panelu hostingu. Własny serwer wymaga dostępu przez SSH
Szybka odpowiedź
Od 10 lutego 2027 Let's Encrypt domyślnie wydaje certyfikaty ważne 64 dni, a od 16 lutego 2028 ważne 45 dni. Jeśli certyfikat odnawia się automatycznie w panelu hostingu, zwykle nic nie musisz robić. Jeśli wgrywasz certyfikat ręcznie albo masz własny serwer z certbotem, sprawdź automatyczne odnawianie (najlepiej z ARI albo po około dwóch trzecich ważności), przeładowanie serwera po odnowieniu i ustaw alert, który ostrzeże Cię na 14 dni przed wygaśnięciem.
Certyfikat SSL (dokładniej TLS) to cyfrowy dokument, dzięki któremu przeglądarka wie, że łączy się z Twoją stroną, a nie z podszywającym się serwerem, i szyfruje połączenie. To on odpowiada za kłódkę i adres zaczynający się od https://. Każdy certyfikat ma datę ważności. Gdy minie, przeglądarki zamiast strony pokazują ostrzeżenie.
Do niedawna certyfikat kupowało się na rok, a Let's Encrypt, czyli bezpłatny urząd certyfikacji używany przez większość hostingów, wydawał certyfikaty na 90 dni. Oba te okresy się skracają. Dla stron z dobrą automatyzacją to nic nie zmienia. Dla stron, gdzie ktoś raz w roku „wgrywał SSL”, to koniec tej metody.
Harmonogram: co i kiedy się skraca
Zmiany idą dwoma torami. Pierwszy to zasady CA/Browser Forum, czyli porozumienia urzędów certyfikacji i twórców przeglądarek. Według przyjętego w 2025 roku głosowania SC-081 maksymalna ważność publicznych certyfikatów spada etapami od marca 2026 do marca 2029. Drugi tor to Let's Encrypt, który według ogłoszenia z grudnia 2025 skraca swoje certyfikaty wcześniej i mocniej.
Druga ważna zmiana jest mniej widoczna: autoryzacja domeny, czyli potwierdzenie, że kontrolujesz domenę, będzie ważna coraz krócej. Dziś Let's Encrypt pozwala użyć jej ponownie przez 30 dni, od lutego 2027 przez 10 dni, a od lutego 2028 przez 7 godzin. W praktyce przy prawie każdym odnowieniu Twój serwer będzie musiał na nowo udowodnić, że domena jest Twoja. Jeśli coś blokuje to sprawdzenie, odnowienie się nie uda.
Kogo to dotyczy
| Twoja sytuacja | Co musisz zrobić |
|---|---|
| Let's Encrypt włączony w panelu hostingu, odnawiany automatycznie | Zwykle nic. Raz sprawdź datę ważności i ustaw alert (niżej) |
| Certyfikat kupiony u sprzedawcy i wgrywany ręcznie w panelu | Tak. Przy 200, a od marca 2027 przy 100 dniach ręczne wgrywanie trzeba będzie powtarzać kilka razy w roku. Zapytaj sprzedawcę o automatyczne wystawianie przez protokół ACME albo przejdź na certyfikat z panelu hostingu |
| Własny serwer (VPS) z certbotem lub innym klientem ACME | Sprawdź wersję klienta, harmonogram odnowień, przeładowanie serwera WWW i alert |
| Strona za CDN, np. z serwerem pośredniczącym przed hostingiem | Sprawdź dwa certyfikaty: ten, który widzi klient (na CDN), i ten między CDN a serwerem. Każdy może być odnawiany przez kogoś innego |
| Skrypty, które co 60 dni ręcznie lub z harmonogramu wymuszają odnowienie | Tak. Według Let's Encrypt stały odstęp 60 dni przestaje wystarczać |
Klient ACME to program, który sam zamawia i odnawia certyfikaty w urzędzie certyfikacji, np. certbot. ACME to protokół, którym się przy tym porozumiewa. Na zwykłym hostingu współdzielonym tę rolę pełni panel hostingu i nie musisz o nim myśleć.
Co widzi klient, gdy certyfikat wygaśnie
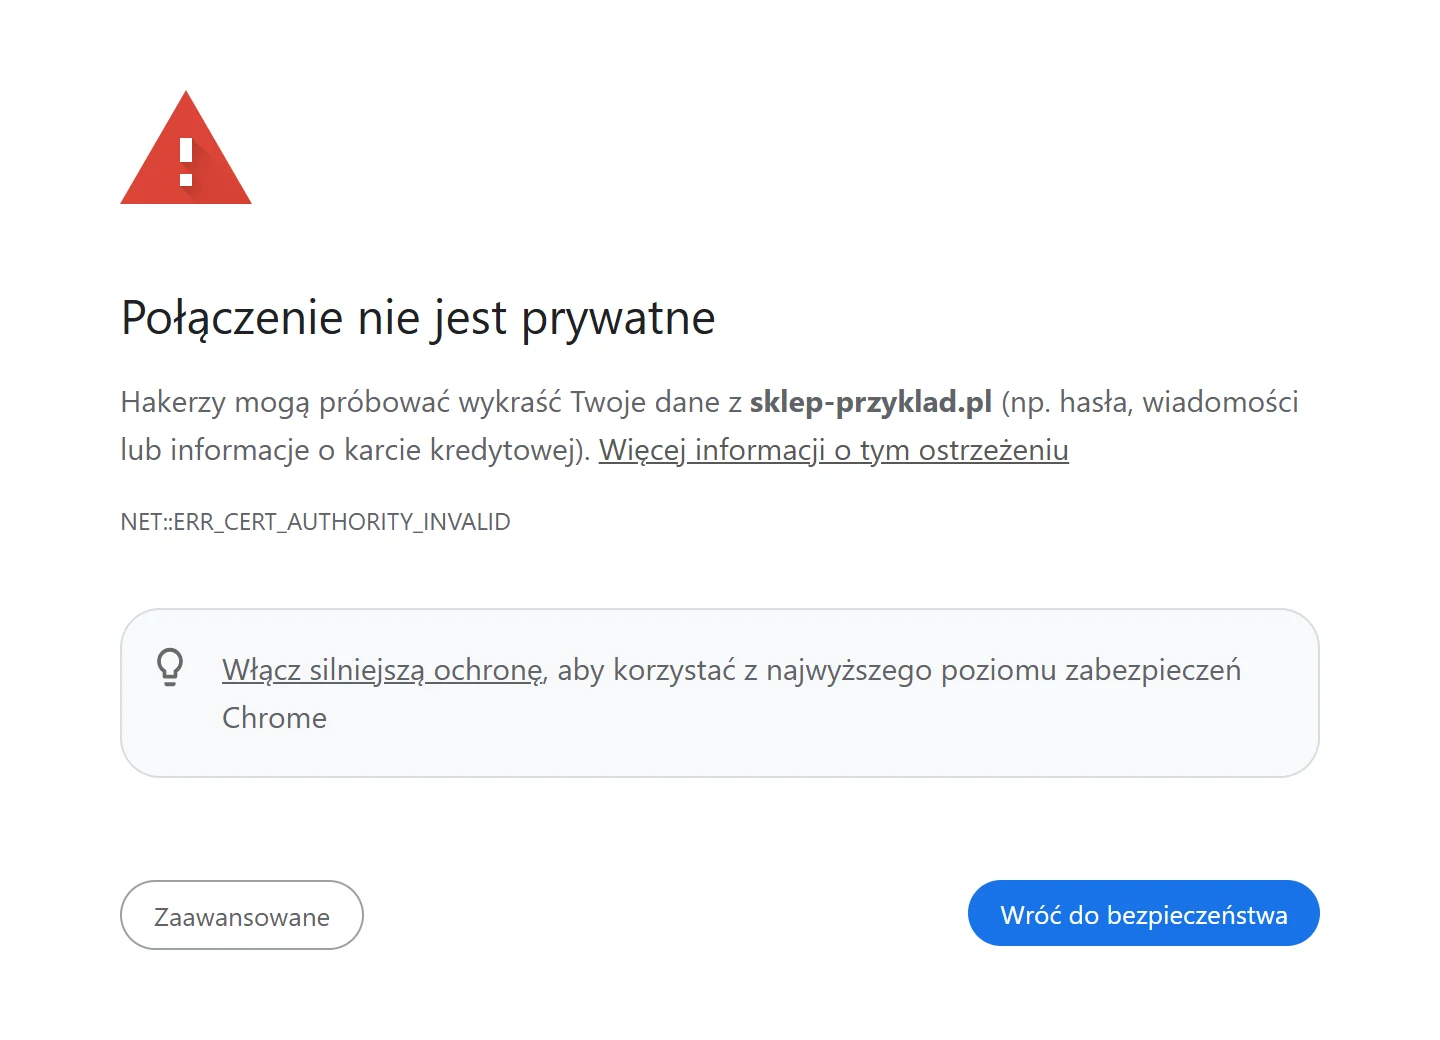
Wygasły certyfikat to nie drobna ikonka w pasku adresu. Przeglądarka pokazuje pełnoekranowe ostrzeżenie, a żeby wejść dalej, trzeba kliknąć zaawansowane opcje i świadomie zignorować ryzyko. Klienci sklepu tego nie zrobią.
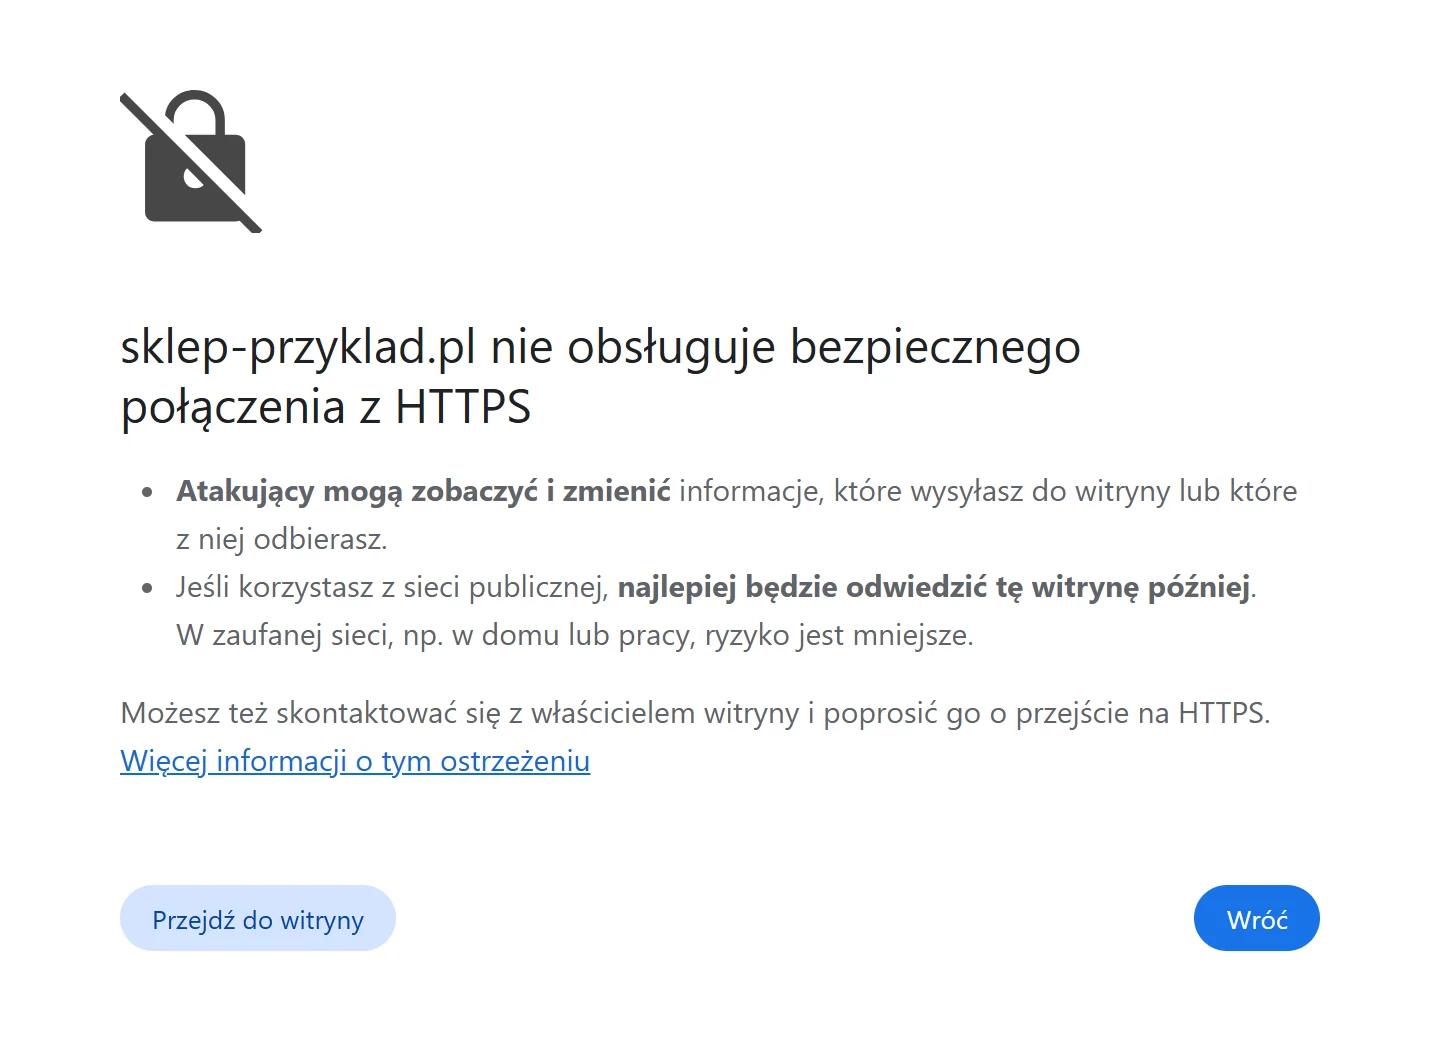
Dla porównania: gdy strona w ogóle nie ma HTTPS, nowsze wersje Chrome z włączonym trybem zawsze bezpiecznych połączeń pokazują inny ekran. Mówi on, że strona nie obsługuje bezpiecznego połączenia, i pozwala przejść dalej jednym kliknięciem. To osobny problem, opisany w artykule Chrome ostrzega przed wejściem na Twoją stronę.
Wygasły certyfikat psuje też rzeczy, których nie widać od razu: powiadomienia o płatnościach wysyłane przez bramkę do sklepu, połączenia aplikacji mobilnych, integracje z hurtowniami i część zadań wykonywanych przez WordPressa w tle. Zamówienia mogą wisieć jako nieopłacone, choć klient zapłacił.
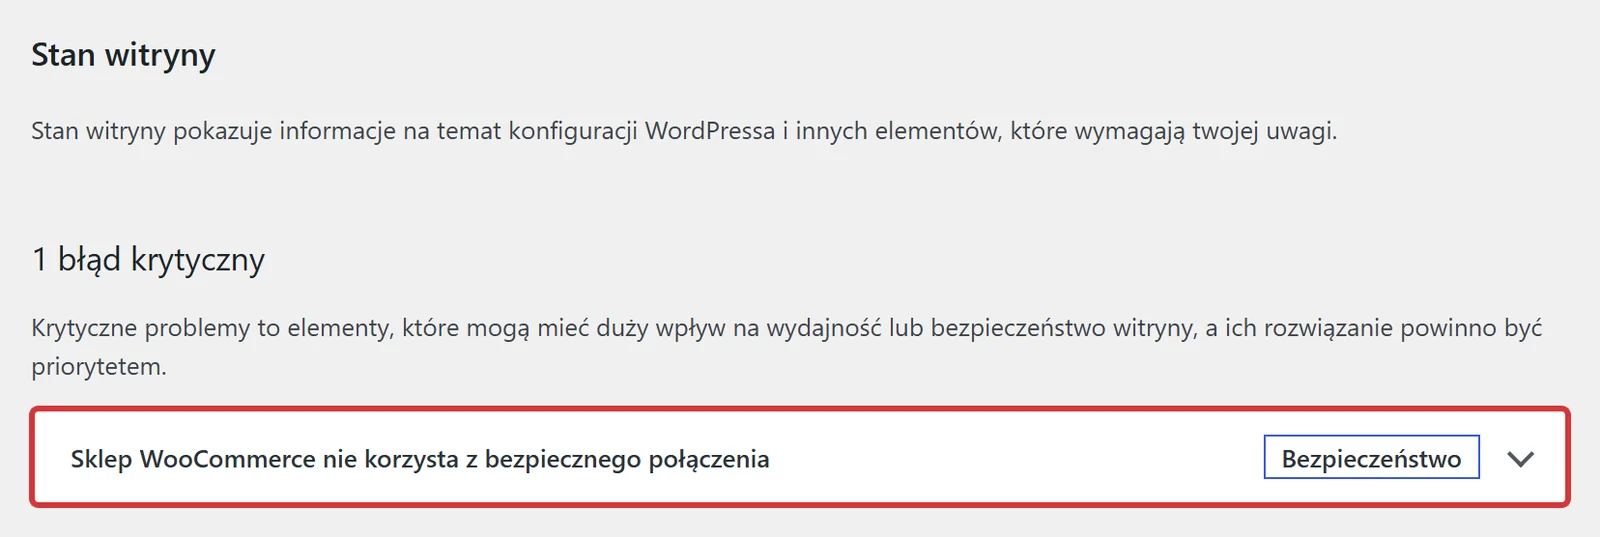
Przełączenie strony z powrotem na http:// zamienia jeden problem na kilka: ostrzeżenia przeglądarek, problem z logowaniem i płatnościami, a w raporcie Stan witryny (Site Health) krytyczną uwagę, że sklep nie używa bezpiecznego połączenia. Odnów certyfikat, nawet ręcznie, i dopiero potem szukaj przyczyny.
Jak sprawdzić datę ważności i automatyczne odnawianie
Bez terminala: przeglądarka i panel hostingu
- Otwórz stronę w Chrome, kliknij ikonę po lewej stronie adresu, wybierz informację o bezpiecznym połączeniu, a potem szczegóły certyfikatu. Zobaczysz, kto wystawił certyfikat i do kiedy jest ważny.
- Jeśli wystawcą jest Let's Encrypt, a data ważności wypada mniej więcej 90 dni (od lutego 2027: 64 dni) po dacie wystawienia, to znak, że certyfikat jest odnawiany automatycznie. Upewnij się w panelu hostingu, w ustawieniach SSL dla domeny, że automatyczne odnawianie jest włączone.
- Jeśli wystawcą jest firma, od której kupiłeś certyfikat, zapisz datę ważności i zapytaj sprzedawcę, jak będzie wyglądało odnawianie przy krótszych certyfikatach.
Z terminala: openssl
To polecenie łączy się z Twoją stroną i wypisuje daty ważności, wystawcę i domenę certyfikatu, który serwer naprawdę wysyła klientom (zamień twojadomena.pl na swoją domenę):
echo | openssl s_client -connect twojadomena.pl:443 -servername twojadomena.pl 2>/dev/null \
  | openssl x509 -noout -dates -issuer -subject
Przykładowy wynik z lokalnego serwera testowego, z certyfikatem o ważności 64 dni wystawionym przez testowy urząd certyfikacji (u Ciebie wystawcą będzie np. Let's Encrypt):
notBefore=Oct 16 06:00:00 2026 GMT
notAfter=Dec 19 06:00:00 2026 GMT
issuer=C = PL, O = Przykladowe CA (test), CN = Przykladowe CA Root (test)
subject=CN = sklep-przyklad.pl
notAfter to data wygaśnięcia, podana w czasie uniwersalnym (GMT). Opcja -checkend sprawdza, czy certyfikat wygaśnie w podanej liczbie sekund. 1 209 600 sekund to 14 dni:
$ openssl x509 -in certyfikat.pem -noout -checkend 1209600
Certificate will not expire
Gdy certyfikat wygaśnie w tym czasie, polecenie wypisze Certificate will expire i zakończy się kodem błędu, co przyda się w skrypcie alertu. Przy połączeniu z serwerem z wygasłym certyfikatem openssl s_client pokaże też Verify return code: 10 (certificate has expired). Oba wyniki pochodzą z tego samego lokalnego testu.
Własny serwer z certbotem
Certbot to najpopularniejszy klient ACME na serwerach z Linuksem. Te polecenia (wymagają uprawnień administratora) pokazują jego wersję, listę certyfikatów z datami wygaśnięcia, harmonogram odnowień i próbne odnowienie, które niczego nie zmienia:
certbot --version
sudo certbot certificates
systemctl list-timers | grep -i certbot
sudo certbot renew --dry-run
Jeśli nie widzisz timera, harmonogram może być w crontabie (np. w /etc/cron.d/). Według informacji o wydaniach certbot od wersji 4.0 odnawia certyfikat, gdy zostaje jedna trzecia ważności, a od wersji 4.1 sam sprawdza ARI, czyli podpowiedź serwera Let's Encrypt, kiedy najlepiej odnowić. Starsze wersje odnawiały zwykle na 30 dni przed wygaśnięciem, co przy 64 i 45 dniach też działa, ale aktualizacja certbota jest prosta i warto ją zrobić. Jeśli w konfiguracji jest ręcznie ustawione renew_before_expiry, sprawdź, czy ma sens przy krótszych certyfikatach.
Dlaczego automatyczne odnawianie przestaje działać
Automat odnawia certyfikat po cichu, więc gdy przestaje działać, dowiadujesz się dopiero od klientów. Najczęstsze przyczyny:
- Zablokowane sprawdzenie domeny. Przy metodzie HTTP serwer Let's Encrypt pobiera plik z adresu
/.well-known/acme-challenge/. Blokują go reguły w.htaccess, wtyczki bezpieczeństwa, tryb konserwacji, przekierowania na inną domenę albo zapora blokująca ruch z zagranicy. Przy autoryzacji ważnej 7 godzin taki problem wyjdzie przy pierwszym odnowieniu. - Zmiana DNS. Domena przeniesiona na nowy hosting albo za CDN, a stary serwer dalej próbuje odnowić certyfikat i nie może.
- Brak przeładowania serwera WWW. Certbot odnowił plik, ale Nginx lub Apache dalej trzyma w pamięci stary certyfikat. Pomaga hak wywoływany po odnowieniu, np.
--deploy-hook "systemctl reload nginx". - Wygasły dostęp do API DNS. Przy metodzie DNS (potrzebnej m.in. dla certyfikatów na wszystkie subdomeny) klient potrzebuje klucza do API dostawcy DNS. Gdy klucz wygaśnie lub ktoś go usunie, odnowienia się kończą.
- Brak powiadomień. Let's Encrypt zakończył wysyłanie maili o wygasaniu certyfikatów 4 czerwca 2025. Jeśli liczysz na taki mail, już go nie dostaniesz.
Monitoring wygasania: alert, zanim zobaczy to klient
Automatyczne odnawianie to połowa zabezpieczenia. Druga połowa to alert, który przyjdzie wtedy, gdy automat zawiedzie. Przy certyfikacie 64-dniowym odnawianym po dwóch trzecich ważności nowy certyfikat powinien pojawić się, gdy zostaje około 21 dni. Jeśli zostaje 14 dni, a certyfikat jest stary, coś poszło nie tak i masz dwa tygodnie na naprawę.
- Usługa monitoringu dostępności. Wiele usług sprawdzających, czy strona działa, ma też alert o zbliżającym się wygaśnięciu certyfikatu. Sprawdź, czy Twoja usługa ma taką opcję, i ustaw próg na 14 dni.
- Panel hostingu lub CDN. Część dostawców wysyła powiadomienia o problemach z odnowieniem. Sprawdź, na jaki adres trafiają, bo często jest to stary mail wykonawcy strony.
- Własny skrypt. Na serwerze z dostępem do crona wystarczy krótki skrypt uruchamiany raz dziennie.
Przykładowy skrypt sprawdza, czy certyfikat strony wygaśnie w ciągu 14 dni, i jeśli tak, wysyła maila. Polecenie mail działa tylko wtedy, gdy serwer ma skonfigurowaną wysyłkę poczty; w przeciwnym razie zamień je na powiadomienie, którego używasz:
#!/bin/sh
# sprawdz-ssl.sh – uruchamiaj raz dziennie z crona
DOMENA=twojadomena.pl
if ! echo | openssl s_client -connect "$DOMENA:443" -servername "$DOMENA" 2>/dev/null \
     | openssl x509 -noout -checkend 1209600 >/dev/null; then
  echo "Certyfikat $DOMENA wygasa w ciągu 14 dni albo nie da się go odczytać" \
    | mail -s "SSL: $DOMENA" ty@twojafirma.pl
fi
Skrypt wysyła alert także wtedy, gdy nie uda się połączyć ze stroną. To celowe: brak odpowiedzi też jest powodem, żeby zajrzeć na serwer.
Sklep działa na serwerze VPS skonfigurowanym kilka lat temu przez poprzedniego wykonawcę. Certbot odnawia certyfikat, ale w konfiguracji nie ma przeładowania Nginx, więc serwer co jakiś czas był ręcznie restartowany przy innych pracach i nikt nie zauważył problemu. Po kilku miesiącach bez restartu klienci zgłaszają ostrzeżenie o prywatności połączenia, choć na dysku leży ważny certyfikat. Pomaga przeładowanie serwera, dopisanie haka po odnowieniu, aktualizacja certbota i alert o wygasaniu ustawiony na 14 dni.
Kiedy nie robić tego samemu
Sprawdzenie certyfikatu w przeglądarce i panelu hostingu zrobisz w kilka minut. Pomoc przydaje się, gdy:
- certyfikat już wygasł, a sklep traci zamówienia,
- masz własny serwer, a nikt w firmie nie wie, jak jest skonfigurowany,
- strona działa za CDN lub serwerem pośredniczącym i nie wiesz, który certyfikat jest problemem,
- certyfikat obejmuje wiele domen lub subdomen i wymaga metody DNS,
- certyfikat jest kupiony, a sprzedawca nie oferuje automatyzacji.
Chcesz, żeby ktoś pilnował SSL za Ciebie?
W abonamencie Care (199 zł netto miesięcznie) monitoruję stronę, w tym ważność certyfikatu, robię codzienne kopie i aktualizacje. Jeśli certyfikat już wygasł, przywrócę HTTPS w ramach Szybkiej Interwencji (299 zł netto).
Najczęstsze pytania
Czy muszę coś zrobić, jeśli hosting sam wystawia mi Let's Encrypt?
Zwykle nie. Jeśli certyfikat Let's Encrypt jest włączony w panelu hostingu i odnawia się automatycznie, krótsza ważność oznacza tylko częstsze odnowienia po stronie hostingu. Warto jednak raz sprawdzić datę ważności certyfikatu w przeglądarce i ustawić alert o wygasaniu, bo automat też potrafi przestać działać.
Co się stanie, gdy certyfikat SSL wygaśnie?
Przeglądarki pokażą pełnoekranowe ostrzeżenie, że połączenie nie jest prywatne, z kodem NET::ERR_CERT_DATE_INVALID w Chrome. Większość klientów zamknie stronę. Przestaną też działać integracje, które łączą się z Twoją stroną, np. powiadomienia z bramki płatności, aplikacje i część wtyczek.
Czy kupiony certyfikat SSL na rok też jest dotknięty zmianami?
Tak. Od 15 marca 2026 publiczne certyfikaty mogą być ważne najwyżej 200 dni, od 15 marca 2027 najwyżej 100 dni, a od 15 marca 2029 najwyżej 47 dni. Abonament u sprzedawcy może trwać rok, ale sam certyfikat trzeba wystawiać i instalować ponownie kilka razy w ciągu tego roku, najlepiej automatycznie.
Jak sprawdzić, kiedy wygasa mój certyfikat SSL?
W przeglądarce kliknij ikonę po lewej stronie adresu, wybierz informację o bezpiecznym połączeniu i otwórz szczegóły certyfikatu, gdzie jest data ważności. W terminalu użyj polecenia openssl s_client połączonego z openssl x509 -noout -dates, które wypisuje daty początku i końca ważności.
Czy wystarczy odnawiać certyfikat Let's Encrypt co 60 dni?
Nie. Przy certyfikacie 64-dniowym stały harmonogram co 60 dni zostawia tylko kilka dni zapasu, a przy 45-dniowym certyfikat wygaśnie przed odnowieniem. Let's Encrypt zaleca odnawianie z użyciem ARI albo po około dwóch trzecich ważności certyfikatu.