Wyciek kluczy UpdraftCentral: co zrobić, jeśli używasz UpdraftPlus
Tekst opisuje sytuację na 2 listopada 2026, na podstawie komunikatu TeamUpdraft (aktualizowanego do 29 października) i analizy Patchstack. TeamUpdraft nie podał jeszcze pełnej przyczyny wycieku. Będę aktualizował ten tekst. Część o narzędziach do zdalnego zarządzania stronami zachowa wartość także później.
- Kogo dotyczy
- Stron z UpdraftPlus, które kiedykolwiek połączono z UpdraftCentral w chmurze lub z kontem teamupdraft.com
- Co grozi
- Ukryta wtyczka-furtka, konto z uprawnieniami administratora, logowanie z pominięciem hasła i 2FA
- Czas reakcji
- Aktualizacja i usunięcie kluczy dziś, przegląd strony w ciągu doby
- Czy zrobisz to sam?
- Aktualizację i usunięcie kluczy tak. Szukanie ukrytych wtyczek i kont lepiej z pomocą
Szybka odpowiedź
W dniach 17–18 października 2026 ktoś dostał się do serwisu TeamUpdraft, producenta UpdraftPlus, i zdobył klucze, którymi strony łączą się z usługą zdalnego zarządzania UpdraftCentral. Klucze posłużyły do instalowania na stronach wtyczek-furtek i zakładania kont. Jeśli Twoja strona była kiedykolwiek połączona z UpdraftCentral w chmurze: zaktualizuj UpdraftPlus do 1.26.13 (Premium: 2.26.13), usuń wszystkie klucze UpdraftCentral, a potem przejrzyj wtyczki, także na serwerze, konta administratorów i redaktorów, zmień hasła i klucze bezpieczeństwa. Sama aktualizacja nie usuwa tego, co atakujący zdążył zainstalować.
UpdraftPlus to jedna z najpopularniejszych wtyczek do kopii zapasowych WordPressa, z ponad czterema milionami aktywnych instalacji. Sama wtyczka nie została zainfekowana i kopie w Twoim magazynie są według producenta bezpieczne. Problem dotyczy dodatkowej usługi: UpdraftCentral, czyli panelu, z którego agencje i właściciele wielu stron zarządzają nimi zdalnie. Klucz takiego połączenia działa jak klucz do panelu WordPressa, tylko bez hasła i bez dwuetapowej weryfikacji.
Najpierw sprawdzisz, czy sprawa Cię dotyczy. Potem przejdziesz przez kroki w kolejności, która ma znaczenie, łącznie z ostrożnym przywracaniem kopii.
Co się stało
Według komunikatu TeamUpdraft w weekend 17–18 października firma wykryła nieuprawniony dostęp do swojej strony teamupdraft.com. Atakujący prawdopodobnie dostał się do bazy klientów, w której były: imiona i nazwiska, adresy e-mail, adresy rozliczeniowe, historia zamówień, hasła w postaci zaszyfrowanych skrótów (haszy), ustawienia dwuetapowej weryfikacji i klucze połączeń z usługami UpdraftCentral, UpdraftVault oraz UpdraftClone. Danych kart nie było, bo płatności obsługują Stripe i PayPal.
Patchstack zaobserwował pierwszą instalację złośliwej wtyczki przez UpdraftCentral 18 października po południu. Mechanizm wyglądał tak:
- Atakujący wysyła do strony polecenie podpisane wykradzionym kluczem. Strona je wykonuje, bo wygląda jak polecenie od właściciela.
- Polecenie instaluje i włącza wtyczkę-furtkę (backdoor, czyli ukryte wejście do strony). Patchstack naliczył co najmniej 99 nazw, często udających narzędzia do konserwacji lub przyspieszania strony, np. „Site Health Cache”.
- Na sygnał z adresu z tajnym parametrem wtyczka zakłada konto z rolą Redaktor, ale z dodatkowymi uprawnieniami do ustawień i instalowania wtyczek, i loguje atakującego ciasteczkiem. Formularz logowania, limit prób i 2FA w ogóle się wtedy nie uruchamiają.
TeamUpdraft wydał najpierw poprawkę awaryjną 1.26.12 (Premium: 2.26.12), a potem UpdraftPlus 1.26.13 (darmowy) i 2.26.13 (Premium). Te wersje automatycznie odłączają połączenia UpdraftCentral utworzone przed atakiem (według komunikatów: przed wieczorem 18 października czasu brytyjskiego), więc stare klucze przestają działać. Według analizy firmy Nethemba wersja 1.26.12 przez błąd nie usuwała kluczy, dlatego potrzebujesz co najmniej 1.26.13.
TeamUpdraft pisze wprost: aktualizacja nie usuwa złośliwych wtyczek, kont administratorów ani innych zmian. Pozostawiona wtyczka atakującego działa dalej i może posłużyć do ponownego założenia konta, nawet gdy stary klucz jest już unieważniony.
Czy to dotyczy Twojej strony
Według TeamUpdraft narażone są tylko strony połączone z UpdraftCentral w chmurze aktywnym kluczem. Nie dotyczy to samej wtyczki UpdraftPlus, kopii w Twoim magazynie (Google Drive, Dropbox, Amazon S3) ani UpdraftCentral instalowanego na własnym serwerze. Odpowiedz sobie na trzy pytania:
- Czy masz konto na teamupdraft.com? Masz je, jeśli kupiłeś UpdraftPlus Premium, UpdraftVault lub inny produkt firmy, także dawno temu.
- Czy ktoś kiedykolwiek łączył stronę z UpdraftCentral albo z kontem TeamUpdraft? Patchstack zwraca uwagę, że przy łączeniu konta TeamUpdraft w ustawieniach wtyczki opcja tworząca klucz bywa zaznaczona domyślnie. Zapytaj też agencję lub dawnego wykonawcę, bo to oni najczęściej używają paneli do zarządzania wieloma stronami.
- Czy na stronie jest klucz? Sprawdź to w panelu albo przez WP-CLI, jak niżej.
W panelu wejdź w Ustawienia (Settings) → UpdraftPlus Backups, zakładka Advanced Tools, sekcja UpdraftCentral i zobacz Manage existing keys, gdzie w nawiasie widać liczbę kluczy. W terminalu WP-CLI, czyli narzędzia do obsługi WordPressa z wiersza poleceń, wystarczy jedno polecenie. Na naszej instalacji testowej, która nigdy nie była połączona z UpdraftCentral, wynik wygląda tak:
$ wp option get updraft_central_localkeys
Error: Could not get 'updraft_central_localkeys' option. Does it exist?
Taki błąd oznacza brak zapisanych kluczy. Jeśli zamiast niego pojawi się jakakolwiek treść, klucz jest na stronie. Pusta lista nie przesądza jednak sprawy, jeśli strona była kiedyś połączona: klucz mógł zostać usunięty albo unieważniony już po ataku. W razie wątpliwości przejdź wszystkie kroki.
Co zrobić krok po kroku
Kolejność pochodzi z zaleceń TeamUpdraft i Patchstack. Patchstack podkreśla, że klucz trzeba usunąć przed sprzątaniem, bo inaczej atakujący może wgrać poprawioną wersję furtki. Zanim zaczniesz, zrób kopię obecnego stanu strony (pliki i baza): to dowód i punkt powrotu.
-
Zaktualizuj UpdraftPlus
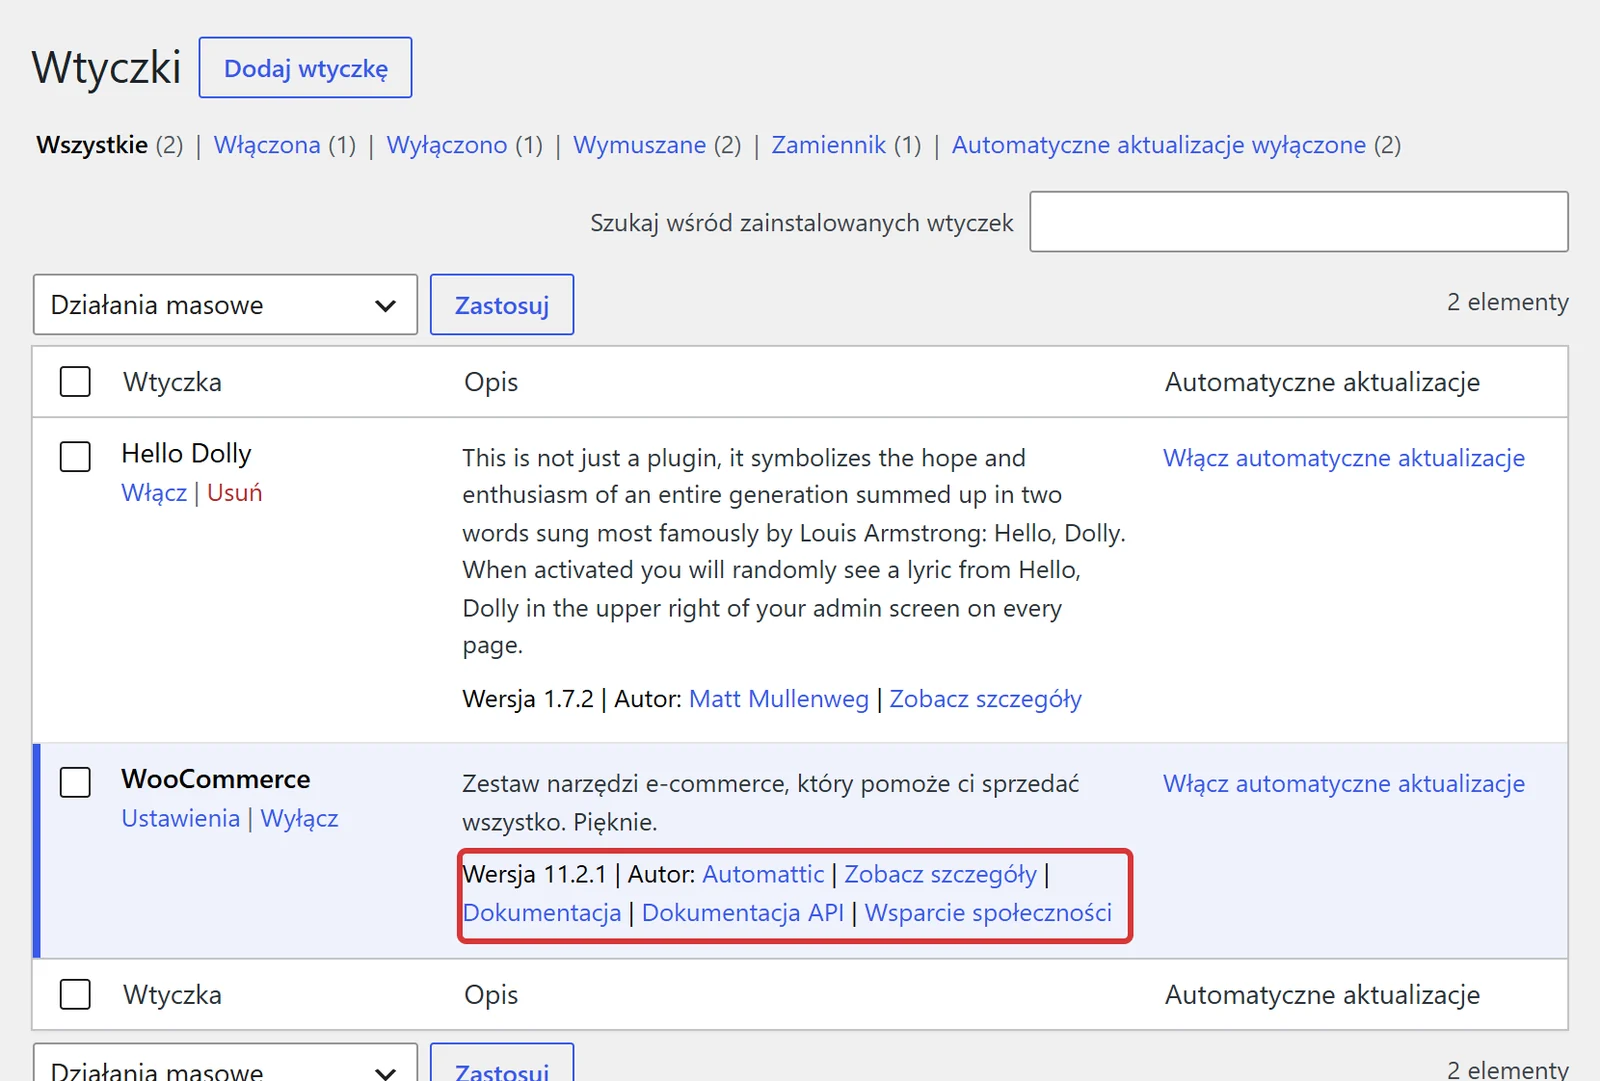
Na liście wtyczek (Plugins) sprawdź numer wersji pod opisem UpdraftPlus. Potrzebujesz co najmniej 1.26.13 (darmowa) albo 2.26.13 (Premium). Wersja Premium aktualizuje się tylko z aktywną licencją, więc jeśli licencja wygasła, skontaktuj się z producentem albo tymczasowo przejdź na darmową wersję.
-
Usuń wszystkie klucze UpdraftCentral
Settings → UpdraftPlus Backups → Advanced Tools → UpdraftCentral → Manage existing keys i usuń każdy klucz. W WP-CLI robi to polecenie
wp option delete updraft_central_localkeys. Usunięcie strony z panelu UpdraftCentral nie usuwa klucza na stronie. Kopie zapasowe działają dalej, przestaje działać tylko zdalne zarządzanie. -
Poszukaj obcych wtyczek, także tam, gdzie panel ich nie pokazuje
Przejrzyj menu Wtyczki, w tym zakładkę Wymuszane (Must-Use), czyli wtyczki ładowane zawsze, których nie da się wyłączyć z panelu. Potem otwórz menedżerem plików w panelu hostingu albo przez FTP katalogi
wp-content/plugins/iwp-content/mu-plugins/i porównaj je z listą w panelu. TeamUpdraft ostrzega, że część złośliwych wtyczek ukrywa się przed ekranami panelu.
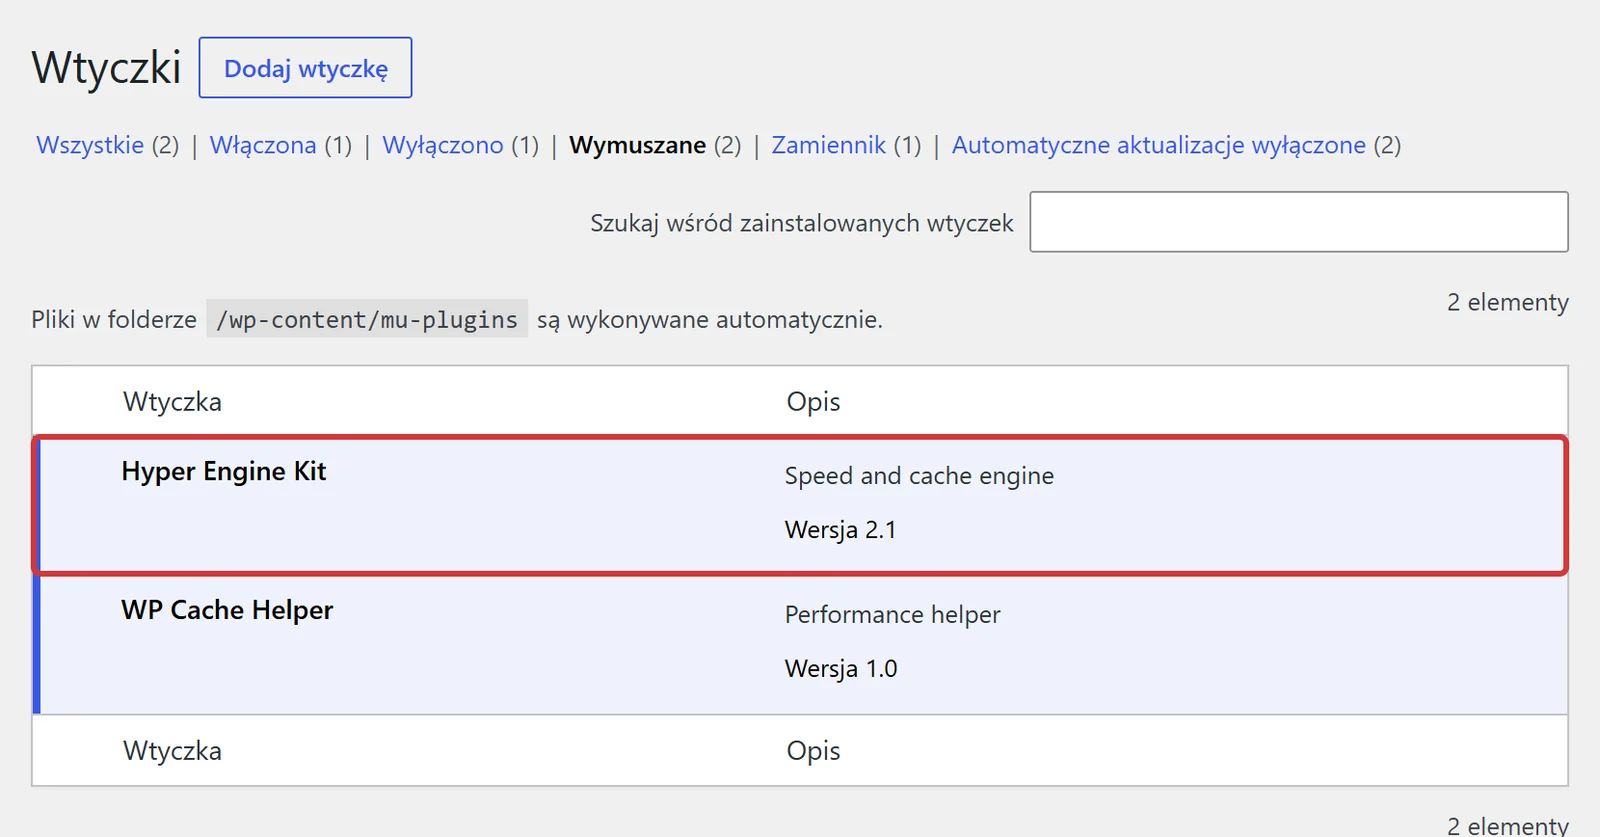
Jeśli masz dostęp do terminala, poniższe polecenie przeszuka katalogi wtyczek po wspólnym opisie wszystkich próbek, który podał Patchstack. Wypisze ścieżki plików, które go zawierają:
grep -rl "Small maintenance toolkit: keeps option storage tidy" \
wp-content/plugins/ wp-content/mu-plugins/Według Patchstack procedura odinstalowania tych wtyczek zaciera ślady. Wyłącz wtyczkę w panelu, a jej katalog usuń bezpośrednio na serwerze albo, lepiej, przenieś poza katalog strony i zachowaj jako dowód.
-
Sprawdź konta: administratorów i redaktorów
Konto zakładane przez furtkę ma rolę Redaktor (Editor), ale z dodatkowymi uprawnieniami, więc przegląd samych administratorów go nie wyłapie. W menu Użytkownicy przejrzyj filtry Administrator i Redaktor (Editor): nieznane nazwy, adresy w obcych domenach, daty rejestracji od 18 października.
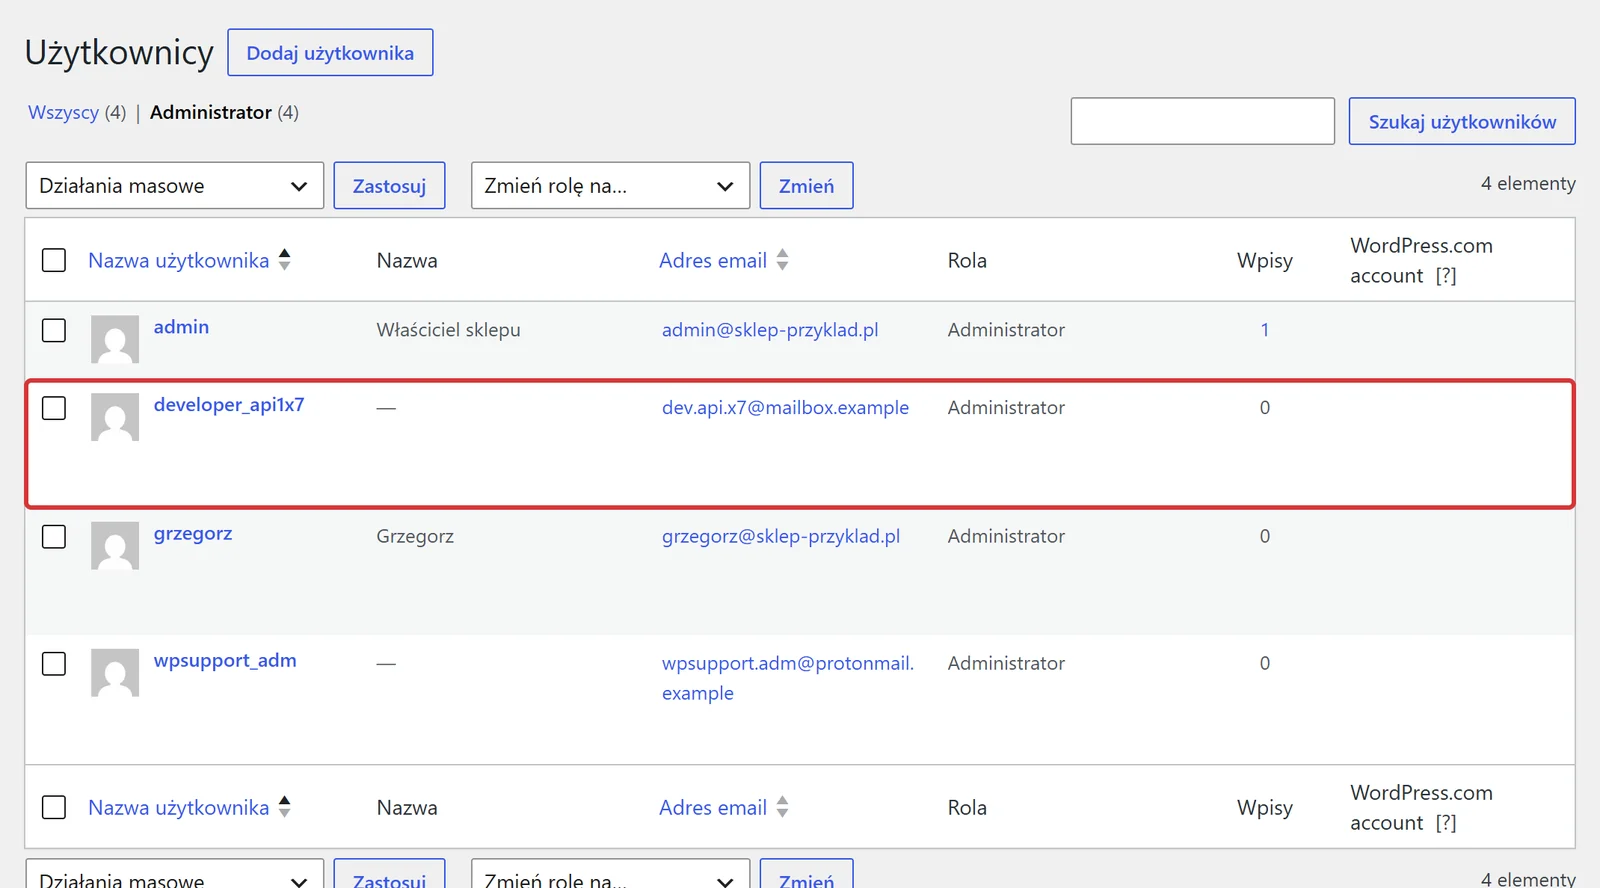
TeamUpdraft ostrzega, że niektóre furtki ukrywają konta także przed ekranem Użytkownicy. Dlatego sprawdź je niezależnie od panelu. To polecenie WP-CLI pokazuje wszystkich użytkowników z prawem instalowania wtyczek lub zmiany ustawień, niezależnie od roli, i nie ładuje przy tym wtyczek ani motywu (--skip-plugins --skip-themes), więc ukrywająca się zwykła wtyczka nie może zmienić wyniku (wtyczki must-use WP-CLI ładuje zawsze, dlatego ich katalog sprawdzasz osobno, jak w kroku 3). Sprawdziłem je na testowej instalacji na koncie testowym z rolą Redaktor i dodatkowymi uprawnieniami: zostało znalezione.
$ wp user list --capability__in=install_plugins,manage_options \
    --fields=ID,user_login,roles,user_registered --skip-plugins --skip-themes
ID	user_login	roles	user_registered
1	admin	administrator	2026-10-16 07:23:56
4	developer_api1x7	administrator	2026-11-02 10:23:02
2	grzegorz	administrator	2026-10-16 07:25:02
3	wpsupport_adm	administrator	2026-10-16 07:25:02
Wynik z instalacji testowej. Szukaj też w bazie opcji, której nazwa kończy się na _sync_token, bo według Patchstack zostawia ją furtka. Polecenie wp option list --search="*_sync_token" --skip-plugins --skip-themes powinno zwrócić pustą listę. Zanim usuniesz obce konto, przypisz jego treści innemu użytkownikowi (w panelu WordPress zapyta o to przy usuwaniu, w WP-CLI służy do tego parametr --reassign).
-
Unieważnij sesje i zmień hasła
Zmień klucze bezpieczeństwa (salts) w
wp-config.php: to wylogowuje wszystkich, także atakującego zalogowanego ciasteczkiem. Nowe klucze wygenerujesz na stronie api.wordpress.org/secret-key albo poleceniemwp config shuffle-salts. Potem zmień hasła wszystkich prawdziwych administratorów i redaktorów. -
Zadbaj o konto TeamUpdraft i magazyn kopii
Zmień hasło do teamupdraft.com, wpisując adres ręcznie, nie z linku w mailu, i zresetuj 2FA. Ponownie autoryzuj magazyn kopii (Google Drive, Dropbox, S3) i zmień jego klucze dostępu. Strony korzystające z UpdraftVault zostały odłączone, więc połącz je ponownie i zrób ręczną kopię próbną.
-
Przejrzyj logi
Poproś hosting o logi dostępu od 17 października. Patchstack opisuje, że furtkę uruchamia parametr w adresie zaczynający się od podkreślnika, z 32-znakową wartością. Trafienie oznacza, że furtka nie tylko była zainstalowana, ale i używana. Wtedy traktuj stronę jako w pełni przejętą.
Przywracanie kopii sprzed 17 października: ostrożnie
TeamUpdraft radzi przy podejrzanych śladach rozważyć przywrócenie kopii sprzed 17 października 2026. To dobra rada, ale z trzema zastrzeżeniami, które w praktyce mają duże znaczenie:
- Stracisz wszystko od tej daty. W sklepie WooCommerce przywrócenie bazy kasuje zamówienia, klientów i zmiany stanów magazynowych z ponad dwóch tygodni. Wtedy często lepiej przywrócić tylko pliki albo wyczyścić stronę bez przywracania bazy, a dane z ostatnich dni zachować.
- Stara kopia ma starą wtyczkę i stary klucz. Po przywróceniu od razu wróć do kroków 1 i 2: aktualizacja UpdraftPlus i usunięcie kluczy, zanim strona będzie dostępna dla świata.
- Sprawdź, czy kopia naprawdę jest czysta. Data w nazwie pliku to za mało. Przejrzyj w kopii katalog wtyczek i listę użytkowników. Przywrócenie nie zastępuje też zmiany haseł i kluczy.
Jeśli znajdziesz ślady użycia furtki, potrzebne jest pełne czyszczenie, nie tylko usunięcie jednej wtyczki. Procedurę opisuję w poradniku Wirus na stronie WordPress: usuwanie krok po kroku. Przy włamaniu na stronę z danymi klientów pomyśl też o obowiązkach z RODO: ocenę, czy trzeba zgłosić naruszenie do UODO w ciągu 72 godzin, zrób z inspektorem ochrony danych lub prawnikiem.
Agencja obsługuje kilkanaście stron klientów przez UpdraftCentral w chmurze. Po aktualizacji UpdraftPlus do 1.26.13 uznaje sprawę za zamkniętą. Tydzień później klient zgłasza, że w panelu pojawił się nieznany administrator. Przegląd katalogu wp-content/plugins na serwerze pokazuje wtyczkę o nazwie udającej narzędzie do pamięci podręcznej, niewidoczną na liście w panelu, oraz redaktora z prawem instalowania wtyczek, założonego 18 października. Po usunięciu kluczy, przeniesieniu wtyczki poza katalog strony, usunięciu kont i zmianie kluczy bezpieczeństwa agencja sprawdza tak samo wszystkie pozostałe strony.
Narzędzia do zdalnego zarządzania stronami: jak ograniczyć ryzyko
UpdraftCentral nie jest wyjątkiem. Każdy panel do zarządzania wieloma stronami z jednego miejsca działa na tej samej zasadzie: strona ufa kluczowi i wykonuje polecenia bez pytania o hasło. Wyciek po stronie dostawcy oznacza dostęp do wszystkich podłączonych stron naraz. Kilka zasad, które warto przyjąć niezależnie od narzędzia:
- Spisz, co jest podłączone. Jakie panele, od kiedy, kto ma do nich dostęp. Odłącz to, czego nikt nie używa, także na stronach, którymi zarządzał dawny wykonawca. Jak odzyskać kontrolę nad stroną po odejściu wykonawcy, opisuję w poradniku Jak odzyskać dostęp do strony.
- Ogranicz uprawnienia połączenia. Klucz działa z uprawnieniami użytkownika, który go utworzył. Patchstack podaje, że klucz utworzony z konta bez prawa instalowania wtyczek zatrzymał atak na jednej z analizowanych stron.
- Chroń konto w panelu dostawcy. Unikalne hasło i 2FA, bo to konto otwiera wszystkie Twoje strony.
- Obserwuj zmiany. Powiadomienie o każdej nowej wtyczce i nowym koncie z uprawnieniami to najtańszy sposób, by zauważyć furtkę w godziny, nie w tygodnie.
- Czytaj komunikaty dostawców. Przy wycieku po ich stronie liczy się pierwszy dzień.
Jeśli nie wiesz, czy strona już coś ma za sobą, zacznij od listy objawów w poradniku Jak sprawdzić, czy strona jest zhakowana.
Kiedy nie robić tego samemu
- strona była połączona z UpdraftCentral, a nie masz dostępu do serwera przez FTP ani menedżer plików,
- znalazłeś obcą wtyczkę, konto albo opcję
_sync_token, czyli furtka na pewno była na stronie, - to sklep i przywrócenie kopii sprzed 17 października oznaczałoby utratę zamówień,
- zarządzasz wieloma stronami i trzeba sprawdzić je wszystkie szybko i tak samo.
Strona była połączona z UpdraftCentral?
Usuwam klucze, szukam ukrytych wtyczek i kont na serwerze i w bazie, czyszczę stronę bez utraty zamówień z ostatnich tygodni, zmieniam klucze i hasła, sprawdzam logi i zabezpieczam stronę. Odwirusowanie: 499 zł netto, reakcja 24/7, 30 dni gwarancji czystości.
Najczęstsze pytania
Używam darmowego UpdraftPlus tylko do kopii na Google Drive. Czy to mnie dotyczy?
Najpewniej nie. Według TeamUpdraft atak dotyczy stron połączonych z usługą UpdraftCentral w chmurze aktywnym kluczem. Użytkownicy darmowej wtyczki bez konta na teamupdraft.com nie muszą nic robić poza aktualizacją. Upewnij się jednak, że nikt nigdy nie łączył strony z kontem TeamUpdraft, bo Patchstack podaje, że opcja ta bywa zaznaczona domyślnie.
Wtyczka zaktualizowała się sama do 1.26.13. Czy to wystarczy?
Nie, jeśli strona była połączona z UpdraftCentral. Aktualizacja unieważnia stare klucze, ale nie usuwa wtyczek, kont ani sesji, które atakujący zdążył założyć. TeamUpdraft opisał przypadki, w których pozostawiona wtyczka posłużyła później do utworzenia nowego administratora.
Czy moje kopie zapasowe są bezpieczne?
Według TeamUpdraft kopie w Twoim własnym magazynie, np. Google Drive, Dropbox czy Amazon S3, nie zostały naruszone. Jeśli strona była dostępna przez UpdraftCentral, autoryzuj magazyn ponownie i zmień klucze dostępu. Użytkownicy UpdraftVault muszą połączyć się ponownie, bo wszystkie strony zostały odłączone.
Czy usunąć podejrzaną wtyczkę przyciskiem w panelu?
Nie. TeamUpdraft i Patchstack radzą ją dezaktywować, a jej katalog usunąć lub przenieść bezpośrednio na serwerze, przez FTP lub menedżer plików. Według Patchstack procedura odinstalowania tych wtyczek zaciera ślady, które przydają się do ustalenia, co się stało.
Czy mogę ponownie połączyć stronę z UpdraftCentral?
TeamUpdraft pozwala na to po sprawdzeniu i zabezpieczeniu strony. Patchstack radzi ostrożniej: poczekać na wyjaśnienie przyczyny, a jeśli zdalne zarządzanie jest potrzebne, tworzyć klucz z konta bez prawa instalowania wtyczek.